 admin
数字货币存储项目怎么搭?冷钱包选型和异地备份全流程
我参与过三个数字货币存储项目的部署,从最初的单点冷钱包方案到现在的多地域分布式架构,踩过的坑不少。今天把核心要点捋一捋,主要讲存储架构设计、硬件选型、安全运维这几个实际操盘中真正影响安全性的环节。
存储架构上,我们采用的是 "三副本加离线" 模式。核心钱包节点部署在物理隔离的服务器里数字货币存储项目,离线保存助记词和私钥,任何线上操作都不接触私钥。两个备份节点分别放在不同城市的机房,确保单一节点故障或物理损毁时,资金资产仍有冗余保障。这套方案在压力测试中,单点故障恢复时间控制在四十分钟以内。
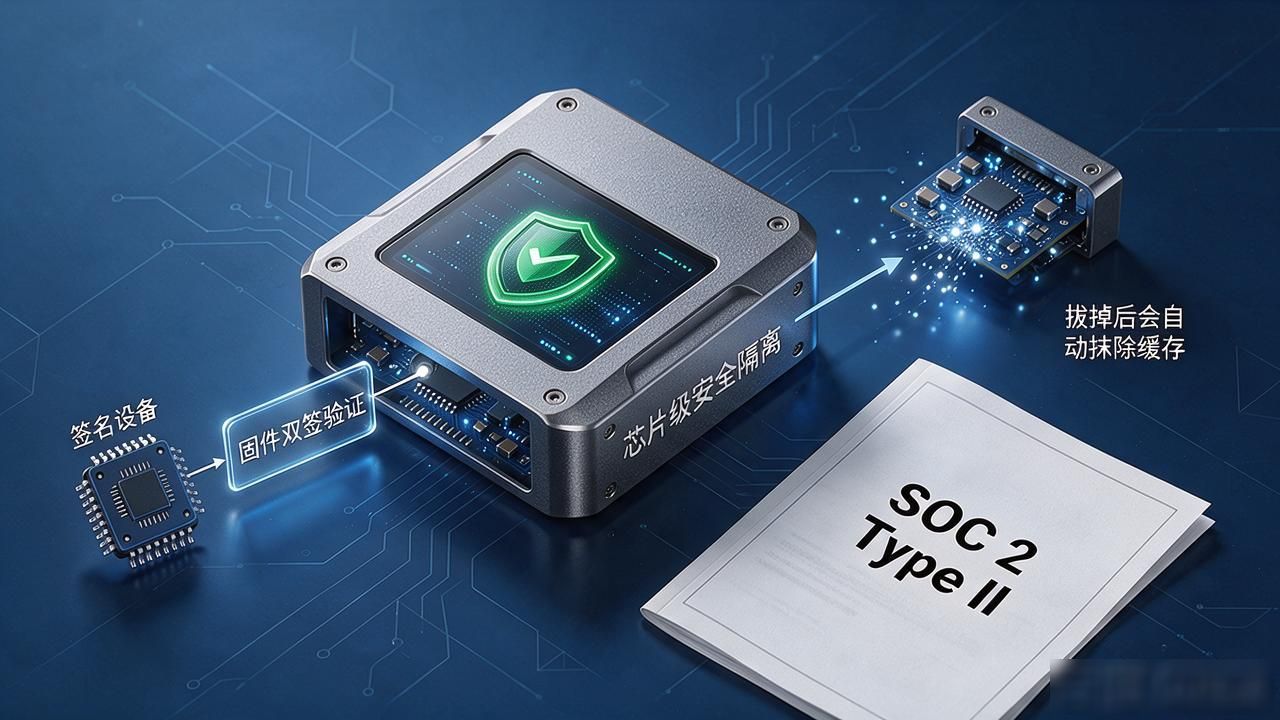
硬件这块,冷钱包我们最终选了带芯片级安全隔离的专用设备,而不是用普通U盘或SD卡存密钥。供应商那边要求出具 SOC 2 Type II 审计报告,固件更新必须走双签验证,杜绝单一渠道被篡改的风险。签名设备也做了硬件绑定,拔掉就自动抹除缓存,物理上拔了等于销毁密钥。
运维层面数字货币存储项目怎么搭?冷钱包选型和异地备份全流程,每月做一次异地恢复演练,模拟节点丢失后的完整资金迁移流程,记录每一步耗时。权限管理上,任何提币操作需要 三人两签,且签字人不能同时在线,必须间隔四小时以上完成。这套流程落地后,我们连续十八个月没有出过一次安全事件。你手上的项目现在做到哪一步了,有没有在异地备份和权限隔离上卡住的地方?